
Un QR code est un moyen pratique de transmettre une adresse, pas une preuve de confiance. Il peut apparaître sur une affiche, une facture, une table de restaurant ou un message. Avant de saisir un mot de passe ou de payer, prenez le temps de vérifier ce que le téléphone s’apprête réellement à ouvrir.
Lire la destination avant de continuer
Utilisez l’appareil photo ou le lecteur intégré à votre téléphone. Examinez l’adresse affichée avant de toucher le lien. Un nom de marque dans le chemin d’une adresse ne signifie pas que le domaine appartient à cette marque. Les raccourcisseurs peuvent également masquer la destination finale.
Une page bien présentée et un cadenas HTTPS ne suffisent pas à établir l’identité du service. Le chiffrement protège la communication avec le site visité ; il ne confirme pas que ce site est celui que vous vouliez rejoindre.
Observer le support physique
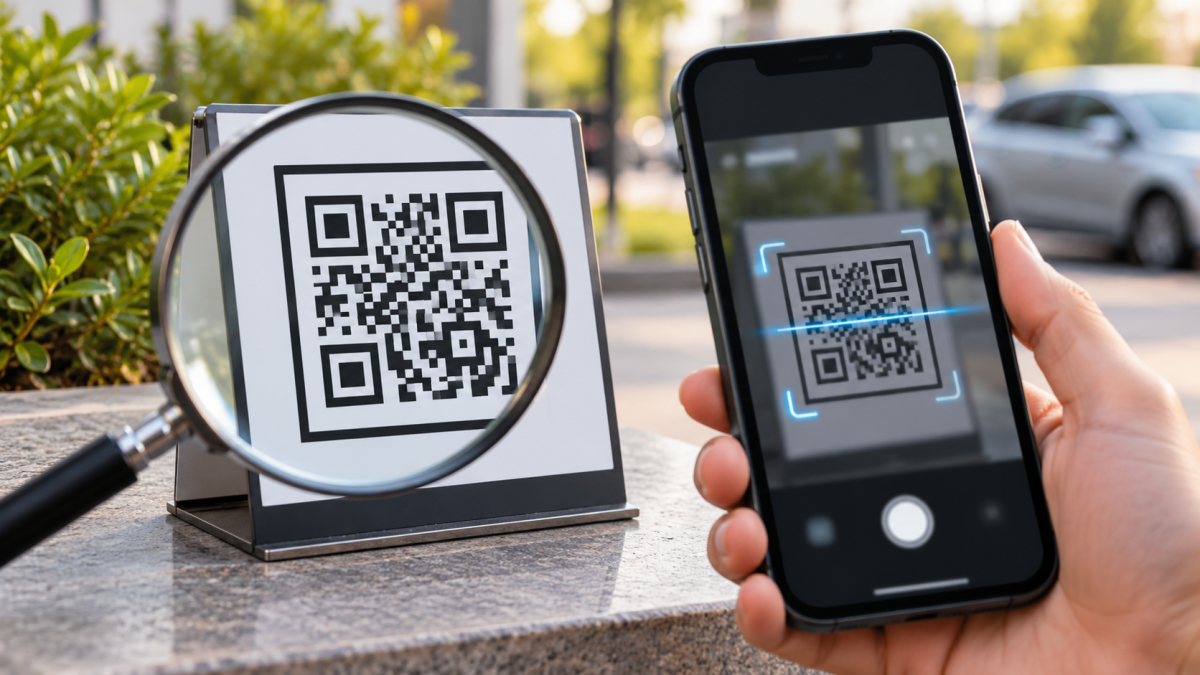
Sur une borne ou une affiche publique, regardez si une étiquette semble collée au-dessus du code d’origine. Ce signe ne prouve pas à lui seul une fraude, mais justifie de vérifier par un autre moyen. Un code trouvé dans un lieu connu peut avoir été remplacé.
Si l’opération implique un paiement ou une connexion sensible, ouvrez vous-même l’application officielle ou l’adresse habituelle. Comparez les informations de référence. Pour un stationnement, par exemple, le prestataire et la zone doivent correspondre aux indications officielles disponibles sur place.
Pour compléter la vérification de destination, consultez les indices d’un site de phishing.
Se méfier de l’urgence
Un message qui annonce une amende, une livraison bloquée ou un compte suspendu cherche parfois à raccourcir votre vérification. La présence d’un QR code ne rend pas la consigne plus officielle qu’un lien ordinaire. Utilisez un canal que vous connaissez déjà pour confirmer la demande.
N’appelez pas automatiquement un numéro fourni par le même message suspect pour vérifier son authenticité. Retrouvez les coordonnées depuis le site ou l’application officielle. Cela évite de demander confirmation à l’auteur de la tentative.
Reconnaître une demande excessive
Un menu de restaurant n’a normalement pas besoin de votre mot de passe de messagerie. Une page d’information ne doit pas vous imposer l’installation d’un profil de configuration ou d’une application inconnue. Comparez chaque autorisation demandée avec l’action recherchée.
Refusez les étapes qui ne correspondent pas au contexte. Si vous devez installer une application légitime, passez par les liens officiels du fournisseur et la boutique prévue pour votre appareil. Ne poursuivez pas une installation simplement parce qu’un QR code a commencé le parcours.
Réagir selon ce que vous avez fait
Avoir ouvert une page, avoir téléchargé un fichier et avoir donné un identifiant sont trois situations différentes. Fermez une page douteuse sans lui fournir d’informations. Si vous avez saisi un mot de passe, changez-le depuis le vrai service et examinez les sessions actives. Contactez votre banque par son canal officiel si des informations de paiement ont été exposées.
Si un logiciel ou un profil a été installé, utilisez les réglages de sécurité de l’appareil et l’assistance officielle. Conservez les éléments utiles au signalement sans continuer à interagir avec la page. Ne communiquez jamais un code de validation à un prétendu conseiller.
Pour reconnaître des demandes trompeuses dans d’autres contextes, lisez les formes courantes du phishing.
Exemple : un QR code sur une affiche
Vous scannez une affiche proposant une démarche administrative. L’adresse affichée ne correspond pas au domaine attendu et la page réclame une connexion à votre messagerie. Vous interrompez le parcours puis cherchez la démarche depuis le site officiel. Vous pouvez ensuite prévenir le responsable du lieu si une étiquette semble avoir été ajoutée.
Ce contrôle prend peu de temps et évite de juger la fiabilité uniquement sur la qualité visuelle de l’affiche. Un QR code doit être traité comme un lien dont la destination reste à vérifier.
Un QR code imprimé est-il plus sûr qu’un lien reçu ?
Le support papier ne valide pas la destination. Un document peut être falsifié ou un autocollant ajouté dans un lieu fréquenté. L’analyse doit porter sur le contexte et l’adresse ouverte. Une mise en page professionnelle peut être reproduite ; elle n’est pas une preuve suffisante de l’identité de l’émetteur.
Pour une opération sensible, utilisez un chemin indépendant : application déjà installée, favori connu ou adresse officielle saisie volontairement. Comparez la demande avec les informations qui apparaissent dans votre espace habituel. Cela évite que le QR code impose à lui seul la destination et la manière de payer.
Comment vérifier une adresse raccourcie ?
Une adresse courte peut être légitime, mais elle masque souvent le domaine final. Si le contexte est douteux ou si une connexion est demandée, ne cherchez pas à forcer l’analyse en ouvrant successivement plusieurs pages. Passez plutôt par le service officiel que vous souhaitiez utiliser.
Les lecteurs qui affichent une destination permettent un premier examen, sans garantir la fiabilité du contenu final. Une redirection peut aussi conduire ailleurs. Le contrôle utile reste celui du domaine final, de la cohérence de la démarche et des informations demandées avant toute saisie sensible.
Pour élargir cette revue des accès et des outils, examinez aussi les outils de protection de la vie privée en ligne.
Que faire si vous avez seulement ouvert la page ?
Fermez-la sans accorder d’autorisation ni lancer de téléchargement. Vérifiez si une notification de permission a été acceptée et retirez-la si nécessaire depuis les réglages du navigateur. Gardez l’appareil à jour. L’ouverture seule ne signifie pas automatiquement que tous vos comptes sont compromis.
Si un fichier a été téléchargé mais pas ouvert, ne l’exécutez pas pour voir ce qu’il contient. Utilisez les fonctions de sécurité du système et les conseils de l’assistance officielle. Décrivez ce que vous avez réellement fait, car la réponse appropriée dépend de cette séquence précise.
Et si un mot de passe a été saisi ?
Depuis un environnement de confiance, ouvrez le vrai service et changez le secret exposé. S’il a été réutilisé ailleurs, traitez aussi ces comptes. Examinez les sessions et les méthodes de récupération, puis surveillez les alertes de sécurité. Ne validez pas une nouvelle demande de connexion pour aider un interlocuteur inconnu.
Pour des informations bancaires ou une transaction suspecte, contactez l’établissement par ses coordonnées officielles. N’utilisez pas le numéro proposé sur la page douteuse. Conservez les références utiles au signalement sans transmettre publiquement vos informations personnelles ou les codes associés.
Sensibiliser sans créer de peur inutile
Expliquez à vos proches que scanner revient à suivre un lien. La bonne habitude est de regarder la destination et le besoin réel avant d’agir. Les QR codes restent utiles pour de nombreux usages ; c’est l’acceptation automatique des étapes suivantes qui crée le risque.
Dans une organisation, prévoyez un canal simple pour signaler un code suspect trouvé sur place. Photographiez le support sans interagir davantage avec sa destination et transmettez l’information au responsable concerné. Cette démarche permet de vérifier le contexte sans transformer chaque découverte en accusation non confirmée.
Mise en pratique : évaluer un QR code de paiement inattendu
Une personne trouve un code sur une affiche et veut vérifier la destination avant de saisir des données de compte ou de paiement. Ce scénario est un exercice proposé, et non un essai de produit réalisé par APPS4BCN. Vous pouvez le reproduire avec des données fictives, en adaptant les menus à votre version et les autorisations à votre situation. Le résultat recherché doit être observable avant de généraliser la méthode.
Préparer les informations et le périmètre
Commencez par réunir le contexte de la demande, le domaine officiel attendu et un canal indépendant pour confirmer l’identité du prestataire sans suivre ses seules indications. Vérifiez que vous êtes dans le bon compte et sur le bon appareil. Si plusieurs personnes utilisent l’environnement, prévenez celles qui pourraient être concernées par votre essai. Une configuration partagée ne doit pas être modifiée comme un espace personnel sans vérifier qui en dépend.
Constituer un petit échantillon représentatif
Utilisez un code de démonstration vers une page neutre, utilisé pour apprendre à lire l’adresse sans réaliser de paiement ni fournir d’identifiant. Le choix de l’échantillon compte : il doit représenter le besoin réel sans exposer inutilement des contenus privés. Évitez de faire votre première expérience sur l’unique copie d’un document ou sur le seul moyen d’accès à un compte important.
Écrire le résultat attendu
Votre critère de réussite est le suivant : identifier la destination et interrompre le parcours si le domaine ou les permissions demandées ne correspondent pas à l’action attendue. Formulez-le avant de commencer, puis gardez-le visible pendant le contrôle. Un écran qui se ferme, un voyant ou une confirmation générale ne suffisent pas si la fonction dont vous avez besoin n’a pas été vérifiée directement.
Réaliser l’essai et observer les différences
Passez ensuite à l’affichage de la destination dans le lecteur, puis l’ouverture indépendante de l’application ou du site officiel pour comparer la démarche. Prenez le temps d’attendre les confirmations utiles et notez le résultat dans le contexte exact où il se produit. Si un traitement continue en arrière-plan, vérifiez son état avant d’enchaîner sur une opération qui dépend de sa fin.
Savoir s’arrêter et préserver les accès utiles
Le point d’arrêt est une redirection vers un domaine inconnu, une demande de mot de passe sans rapport ou une étiquette suspecte posée sur le support. Dans cette situation, n’élargissez pas automatiquement les permissions et ne supprimez pas les copies qui pourraient encore servir. Un message d’erreur doit être relevé précisément avant de choisir l’étape suivante ou de demander une assistance.
Le retour prudent consiste à fermer la page, refuser les autorisations et utiliser les parcours officiels de réaction si des informations ou un paiement ont déjà été transmis. Si vous ne pouvez pas confirmer les conséquences d’une commande, conservez l’état utile et cherchez la documentation correspondant au modèle ou à la version utilisés. L’objectif du dépannage est de réduire l’incertitude, pas de multiplier les opérations irréversibles.
Conserver une conclusion exploitable
À la fin, notez la nature des actions effectuées et les éléments utiles au signalement, sans publier les données personnelles ou les codes de transaction. Indiquez également ce qui n’a pas été testé. Une autre personne, ou vous-même dans quelques mois, doit pouvoir distinguer un résultat réellement confirmé d’une hypothèse restée en attente. Cette précision rend la procédure réutilisable lors d’un changement d’appareil ou d’application.
Sources et vérifications
Documentation officielle consultée le 31 octobre 2026. Les menus, options et politiques des services peuvent évoluer selon les versions et les comptes. Les scénarios de mise en pratique sont proposés à titre d’exercice.